Web Sitesi Tasarımı ve Yazılımı
Çengelköy Web Tasarım — Formlarda Erişilebilir Otomatik Başvuru Kontrolü
Web sitesi formlarında otomatik ve tekrarlı gönderimleri azaltırken erişilebilir kullanımı, yanlış pozitif başvuruları ve insan incelemesine dönüş yolunu birlikte planlayın.
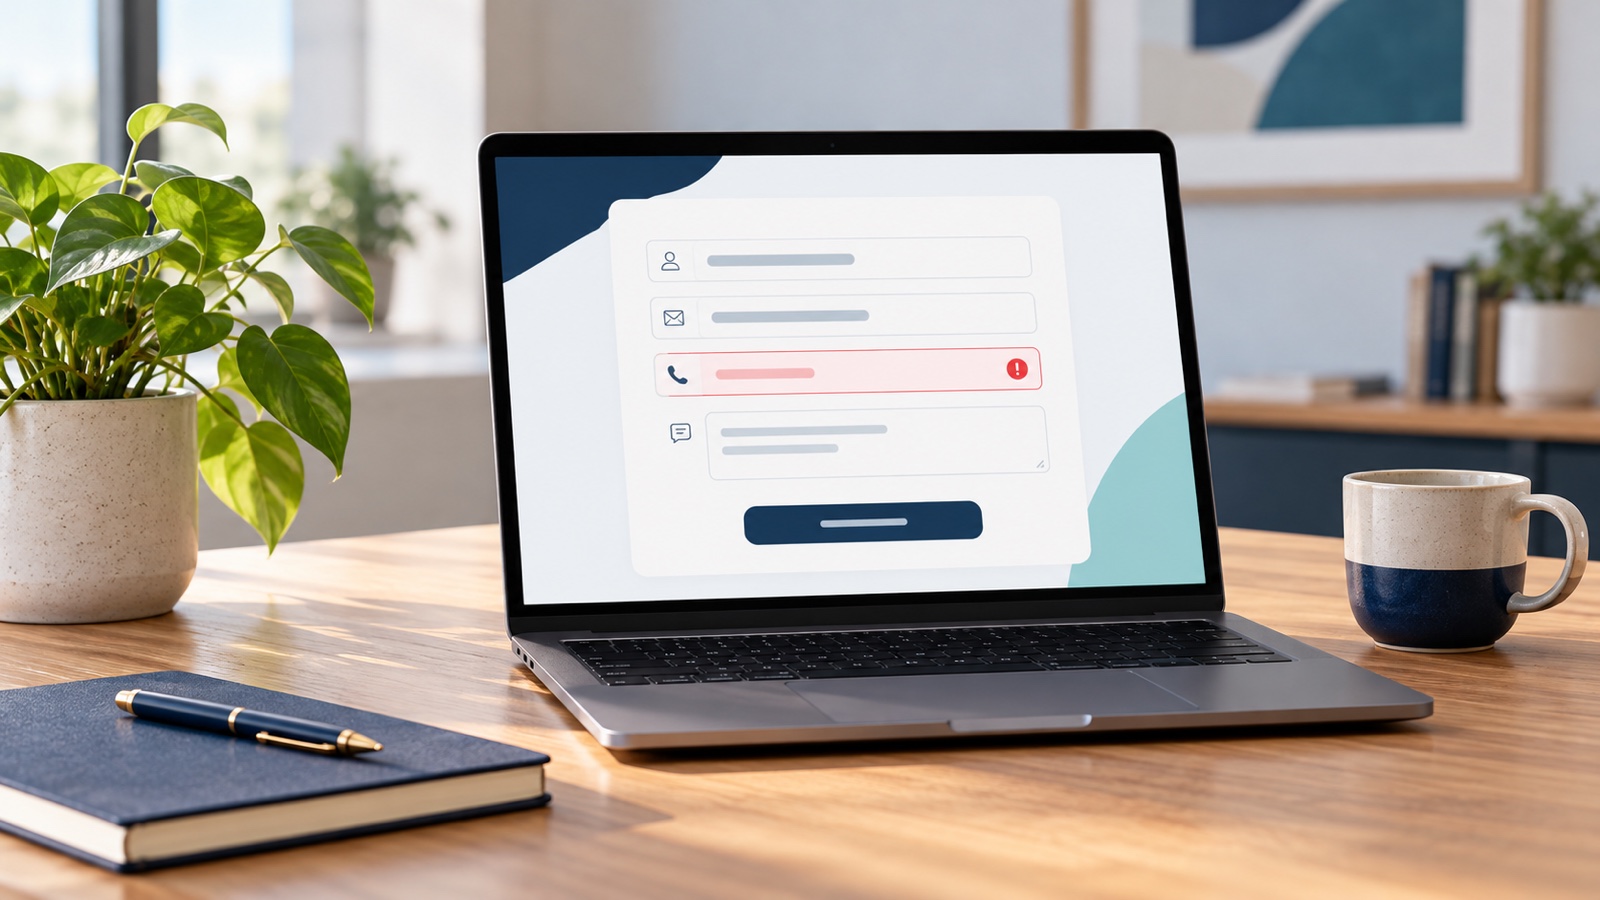
İletişim formuna tekrarlı otomatik kayıtlar gelebilir; eklenen kontrol ise gerçek ziyaretçiye de engel çıkarabilir. İyi plan, kötüye kullanım belirtisini tanımlar, düşük sürtünmeli önlemi dener ve yanlış engellenen başvuruya dönüş yolu bırakır. Bu genel çerçeve belirli bir işletmenin hacmi veya altyapısı hakkında varsayım yapmaz.
Konu, alan sayısını azaltmak veya gönderimden sonra e-postanın ulaşıp ulaşmadığını izlemekten ayrıdır. Formun anlaşılır tasarımı için form alanları ve doğrulama rehberini; kayıt oluştuğu hâlde bildirim gelmiyorsa form e-postası teslim kontrolünü inceleyebilirsiniz. Burada odak, formun alım adresine gelen otomatik veya tekrarlı kötüye kullanım ile bunu azaltırken meşru kullanıcıyı korumaktır.
Önce istenmeyen form gönderiminin belirtisini tanımlayın
“Formuma istenmeyen gönderiler geliyor” ifadesi farklı sorunları gizleyebilir: aynı metnin yüzlerce kez gönderilmesi, alakasız reklamların insan eliyle yollanması, forma yerleştirilmiş sahte iletişim bilgilerinin ekip zamanını tüketmesi ya da gerçek talebin e-posta filtresine düşmesi. Bunlar aynı katmanda çözülmez. Kayıt veritabanına hiç ulaşmıyorsa form isteğini; kayıt oluşuyor ama ekip görmüyorsa bildirim zincirini; içerik kötüye kullanım niteliğindeyse örnekleri ve tekrar sıklığını inceleyin. Birkaç mesajın niteliği tek başına otomasyon kanıtı değildir.
Form sürümünü, zamanı, tekrar sayısını ve kaydın ekipçe görülüp görülmediğini not edin. Ham içeriği kopyalamadan gerekli alanları sınırlayın; telefon veya e-postayı maskeleyin. Belirtiyi doğru tanımlamak, reklam niyetini güvenlik saldırısıyla karıştırmamayı sağlar.
Formun korunacağı kaynağı ve sorumluyu belirleyin
Form akışında istek gelir, sunucu doğrular, kayıt oluşur ve bildirim gönderilir. Önlem hangi adımda uygulanacak, yanlış pozitif kaydı kim inceleyecek? Bu sorular net değilse yeni bir eklenti iş akışını açıklığa kavuşturmaz. Formu yöneten kişiyle müdahale sorumlusu, hangi başvurunun bekletilebileceğini ve insan kontrolüne nasıl döneceğini belirlemelidir.
Meşru başvuru engellendiğinde kullanıcı ne görür ve ekip kaydı nerede bulur? “Sessizce kaybetme” riskini kabul testine alın. Düşük güven durumunda başvuruyu silmek yerine inceleme kuyruğuna almak geri dönüşü mümkün tutar.
Katmanlı, ölçülü başlangıç kontrolleri kurun
OWASP otomasyonla kötüye kullanımda katmanlı kontrolleri önerir. Başvuru formunda sunucu tarafı alan doğrulama, uç nokta hız sınırı, tekrar isteği tanıma ve şüpheli örneği kısa süre inceleme seçenekler arasındadır. Önlem formun amacına göre seçilir; evrensel bir eşik yoktur.
Tarayıcıdaki kontrol sunucu doğrulamasının yerine geçmez; düğmeyi pasifleştirmek otomatik isteği durdurmaz. İstek sınırı da ortak ağdaki gerçek kullanıcıları topluca engellememeli veya kısa artışı kalıcı saldırı sanmamalıdır. Hangi ölçütün sayıldığı, pencerenin süresi ve sınır aşımında gösterilecek mesaj belirlenmelidir.
Gizli tuzak alanı kullanıyorsanız erişilebilirliği ayrıca sınayın
Gizli tuzak alanı, otomatik form doldurucuların yakalaması beklenen ek bir alandır; insan ziyaretçiye görünmemesi amaçlanır. Fakat ekrana taşınmış veya ekran okuyucunun bulabildiği bir alan, gerçek kullanıcının tuzağa düşmesine yol açabilir. Etiketi, klavye sırasını, ekran okuyucu duyurusunu, otomatik doldurmayı ve mobil görünümü test edin. Alan yanlış doldurulduğunda başvuruyu sessizce çöpe atmak yerine önce örnekleri gözlemleyin; otomasyonlar da bu yöntemi öğrenebilir ve insan kullanıcının yanlışlıkla doldurması mümkündür.
Bu kontrol, saklı bir güvenlik alanı ekledim diye “otomatik kötüye kullanım sona erdi” anlamına gelmez. Uygulama tarafında karar verilmesi, test edilmesi, güncellenmesi ve yanlış pozitiflerin izlenmesi gerekir. Ekran dışına konan alanın görsel olarak gizli olması erişilebilirlik açısından tek başına kanıt değildir. Şüpheli gönderimlere nasıl davranılacağı için web sitesi güvenliği rehberindeki yetki ve sunucu tarafı kontrol ayrımına da bakın.
Görsel CAPTCHA’yı ilk ve tek çözüm yapmayın
CAPTCHA, insanla yazılımı ayırmaya çalışırken görme, işitme, hareket veya bilişsel yük yaratabilir. W3C’nin CAPTCHA erişilebilirliği üzerine çalışma notu, etkileşimli testlerin bazı kullanıcıları hizmetten dışlayabildiğini tartışır. OWASP’ın otomasyon kılavuzu ise hız sınırı, katmanlı önlemler ve şüpheli başvuruyu hemen engellemeden inceleme gibi seçenekleri ele alır. Belge bir çalışma notudur; bütün form senaryolarına uygulanacak tek bir hazır çözüm veya yasal uygunluk beyanı değildir. Bu nedenle görünür test gerekiyorsa hangi belirtiye cevap verdiğini, alternatifinin bulunup bulunmadığını ve gerçek kullanımda nasıl sınanacağını yazın.
Üçüncü taraf doğrulama hizmeti; kullanıcıya gösterdiği adım, topladığı sinyal ve saklama yaklaşımı bakımından değişebilir. Güncel resmî belgeleri ve kuruluşun veri politikasını inceleyin; marka adı aynı ayar veya sonuç demek değildir. Klavye, ekran okuyucu, büyütme, farklı cihaz ve bağlantı hatası senaryolarında test edin.
Veriyi ve kayıt süresini ihtiyaçla sınırlayın
Her gönderim için parmak izi, cihaz özelliği, gezinme hareketi veya ayrıntılı ağ bilgisi toplamak çoğu küçük iletişim formu için varsayılan gereklilik değildir. OWASP, tarayıcı düzeyindeki parmak izi gibi sinyallerin müdahaleci olabileceğini ve yalnız ihtiyaç varsa düşünülmesini vurgular. Önce hangi veri olmadan kötüye kullanımı ayırt edemediğinizi sorun. Kısa süreli hız sayacı ile kişiyi uzun süre izleyen bir profil aynı şey değildir. Saklanan kayıtların kimlerce görüleceğini, ne zaman silineceğini ve güvenlik olayı olduğunda nasıl erişileceğini tanımlayın.
Örüntü incelemek için tüm başvuru metnini dış servise kopyalamak gerekmez; maskelenmiş örnek kullanın. Form görevi için gerekmeyen hassas alanları istemeyin. Veri erişimi ve saklama koşullarını kurum ayrıca değerlendirsin; genel bir hukuki uygunluk güvencesi vermeyin.
Başvuru kuyruğunda geri dönüş yolu bırakın
Kontrolün sonucunu yalnız “geçti” veya “reddedildi” diye tasarlamayın. Düşük riskli başvuru normal kuyruğa gidebilir; şüpheli tekrar inceleme işaretine alınabilir; kesin kötüye kullanım örneği ise sınırlı erişimli olay kaydına yönlendirilebilir. İnsan incelemesi gereken kaydın kime düştüğü ve ne kadar süre bekleyebileceği belli olmalıdır. Kullanıcıya talebinin alındığı söyleniyorsa gerçekten kayıt oluştuğu doğrulanmalı; yalnız e-posta isteğinin kabul edilmesi teslimat kanıtı gibi gösterilmemelidir.
Yanlış pozitif fark edildiğinde başvuru kaybolmadan ekibe aktarılmalı veya kullanıcıya erişilebilir bir alternatif sunulmalıdır. Klavye, ekran okuyucu ve mobil kullanımda hata mesajının yönlendirdiğini test edin; kullanıcıya tüm bilgileri tekrar tekrar yazdırmayın.
Önce küçük bir kabul matrisi hazırlayın
Yayına geçmeden önce aynı formu birkaç farklı koşulda deneyin: normal başvuru, eksik veya sınırı aşan alan, kısa aralıkta tekrar gönderim, aynı ağdan iki meşru kullanıcı, gizli tuzak alanına yanlışlıkla değer girilmesi, CAPTCHA bağlantısının açılamaması ve bildirim servisinin yanıt vermemesi. Her senaryoda ekran mesajını, kayıt sonucunu, ekibin kuyruğunu ve tekrar deneme yolunu kontrol edin. İzin verilen bir test adresi kullanın; gerçek müşteri talebini deneme verisi yapmayın.
Sonra kontrolü kısa bir süre izleyin ve sonuçları katmanlarına göre ayırın: kaç başvuru kaydedildi, kaç tanesi incelemeye alındı, ne kadarı gerçek kullanıcıya ait çıktı, kullanıcılar hangi adımda vazgeçti? Bu ölçüler bir garanti veya tüm saldırıların yakalandığının kanıtı değildir. Yalnızca kullanılan eşik ve deneyimin gözden geçirilebileceği bir başlangıç sağlar. Bir ayar değiştiğinde aynı senaryoları yeniden uygulamak, formu yayına alıp unutma riskini azaltır.
Web tasarım kapsamını çalışma senaryosuyla konuşun
Web tasarım hizmetini değerlendirirken kontrolün hangi bileşende kurulacağını, kayıtları kimin inceleyeceğini ve yanlış pozitifte ne olacağını sorun. Form görünümü, sunucu doğrulaması, e-posta ve üçüncü taraf meydan okuma farklı işlerdir; hizmet teklifi bunları açıkça ayırmalıdır. Proje görüşmesi için web tasarım ve yazılım hizmetinin kapsamını ilgili rehberlerle birlikte değerlendirin.
Kontrol, gerçek form ve test bulgularına göre seçilmelidir.
Sık Sorulan Sorular
Formunuza istenmeyen gönderiler geldiğinde ilk olarak hangi kontrolü eklemeliyim?
Önce neyin tekrarlandığını ve sorunun hangi aşamada oluştuğunu belirleyin. Aynı metinli kayıtlar, gerçek kişiden gelen uygunsuz içerik ve kaydedilmiş başvurunun istenmeyen posta klasörüne düşmesi farklı nedenlere işaret eder. Form adresi, süre, tekrar sayısı, kayıt durumu ve ekibin bildirimi görüp görmediğini örneklerle inceleyin. Daha sonra düşük sürtünmeli bir önlem seçip gerçek başvurunun yanlışlıkla engellenmediğini test edin; herkese CAPTCHA göstermek otomatik olarak doğru başlangıç değildir.
Gizli tuzak alanı tek başına otomasyonu durdurur mu?
Hayır. Bu alan bazı otomatik doldurucuları yakalayabilir, ancak onu tanımayan veya özel olarak hazırlanan bir otomatik yazılım boş bırakabilir. İnsan kullanıcı, ekran okuyucu ya da otomatik doldurma da alanı yanlışlıkla doldurabilir. Bu nedenle gizli tuzak alanı tek savunma olarak görülmemeli; sunucu tarafı doğrulama, hız sınırı, tekrar tespiti ve inceleme yolu birlikte tasarlanmalıdır. Hatalı işaretlenen kayıtların ne olacağı ve gözden geçirme yetkisi baştan belirlenmelidir.
Görsel CAPTCHA kullanmak erişilebilirlik sorununu çözer mi?
Her zaman çözmez. Görsel bulmacalar düşük görme, ekran okuyucu, renk algısı veya bilişsel farklılık yaşayan kullanıcılar için tamamlanamayabilir. Ses alternatifi de her kullanıcıya uygun değildir ve bağlantı, dil veya gürültü sorunu çıkarabilir. W3C'nin çalışmaları farklı erişim ihtiyaçlarını ve CAPTCHA'nın sınırlamalarını tartışır; belirli bir bileşenin sizin formunuzda sorunsuz çalıştığını kanıtlamaz. Klavye, ekran okuyucu, büyütme ve alternatif yol testleri yapın; zorunlu bir test varsa kullanıcıyı çıkmazda bırakmayın.
Bir form isteğine hız sınırı koyarken neye dikkat edilir?
Uç noktanın görevi, normal kullanım biçimi ve ani yoğunluk ihtimali dikkate alınır. Tek bir IP (internet protokolü) adresi üzerinden sınırlamak ortak ağdaki birden fazla kişiyi etkileyebilir; çok gevşek bir sınır da otomasyonu yavaşlatmayabilir. Eşik değeri evrensel değildir. Pencere süresini, sınır aşılınca verilen mesajı, geçici engelin ne zaman kalkacağını ve meşru kullanıcının alternatif iletişim yolunu test verileriyle belirleyin. Ayarı düzenli izleyin; sonuç ölçülmeden saldırı önlendi demeyin.
Üçüncü taraf otomatik yazılım kontrolü kullanmak hangi veriyi toplar?
Bu, seçilen sağlayıcıya, hesap ayarına ve kuruluma bağlıdır. Formu gönderen kişinin tarayıcısı veya bağlantısı hakkında bazı sinyaller işlenebilir; hangi bilgilerin işlendiğini varsaymak yerine sağlayıcının güncel resmî belgelerini okuyun. Kurumda bu bileşenin kim tarafından yönetildiğini, saklama ve erişim kararlarını, kullanıcıya yapılan açıklamaları ve kapatma/değiştirme yolunu netleştirin. Bir entegrasyon kurmak otomatik olarak gizlilik veya mevzuata uygunluk garantisi değildir.
Şüpheli başvuruları otomatik silmeli miyiz?
İlk pilotta silme yerine ayrı inceleme kuyruğu daha güvenli bir değerlendirme sağlayabilir. Yanlış pozitifler görülmeden her şüpheli isteği geri alınamaz biçimde silmek gerçek başvuruyu kaybettirebilir. Kuyruğa kimlerin eriştiğini, incelemenin ne zaman yapılacağını ve hangi ölçütle normal kayda döndürüleceğini belirleyin. Açık kötüye kullanım kanıtı varsa olay kaydıyla sınırlı işlem yapılabilir; tüm içerik veya kişisel veriyi gereğinden uzun saklamayın.
Formun çalıştığını görmek için başarı mesajı yeterli midir?
Yeterli değildir. Arayüz mesajı, isteğin tarayıcıdan gönderildiğini veya uygulamanın bir yanıt verdiğini gösterebilir; kaydın doğru yerde oluştuğunu ve ekibin görebildiğini ayrıca doğrulamak gerekir. E-posta bildirimi kullanılıyorsa gönderim hizmeti yanıtı ile alıcı posta kutusundaki teslim de ayrı kontrol edilir. Her aşamanın kanıtı ve hata mesajı kendi anlamıyla yazılmalıdır. Form testi, normal ve başarısız senaryoları uçtan uca içermelidir.
İstenmeyen gönderiler incelenirken hangi kayıtlar tutulmalı?
Kararı ve tekrarı anlamaya yetecek en az bilgi tutulmalıdır: zaman, form sürümü, sonuç durumu ve gerektiğinde maskelenmiş sinyal. Tam başvuru metni, cihaz parmak izi veya uzun süreli kullanıcı takibi varsayılan gereksinim değildir. Kimlerin kayda erişeceğini, ne kadar tutulacağını ve nasıl silineceğini kurumun veri politikasıyla uyumlu biçimde belirleyin. Güvenlik gözlemi için alınan kayıtlar pazarlama profili gibi kullanılmamalı; yasal değerlendirmeler yetkili uzman tarafından yapılmalıdır.