Web Sitesi Tasarımı ve Yazılımı
Galata Web Tasarım — Erişilebilir Girişte Şifre Yöneticisi ve Doğrulama Seçenekleri
Mevcut kullanıcıların web hesabına girişinde parola yöneticisi, yapıştırma, ek doğrulama ve kurtarma akışlarını erişilebilir görevlerle sınayın.
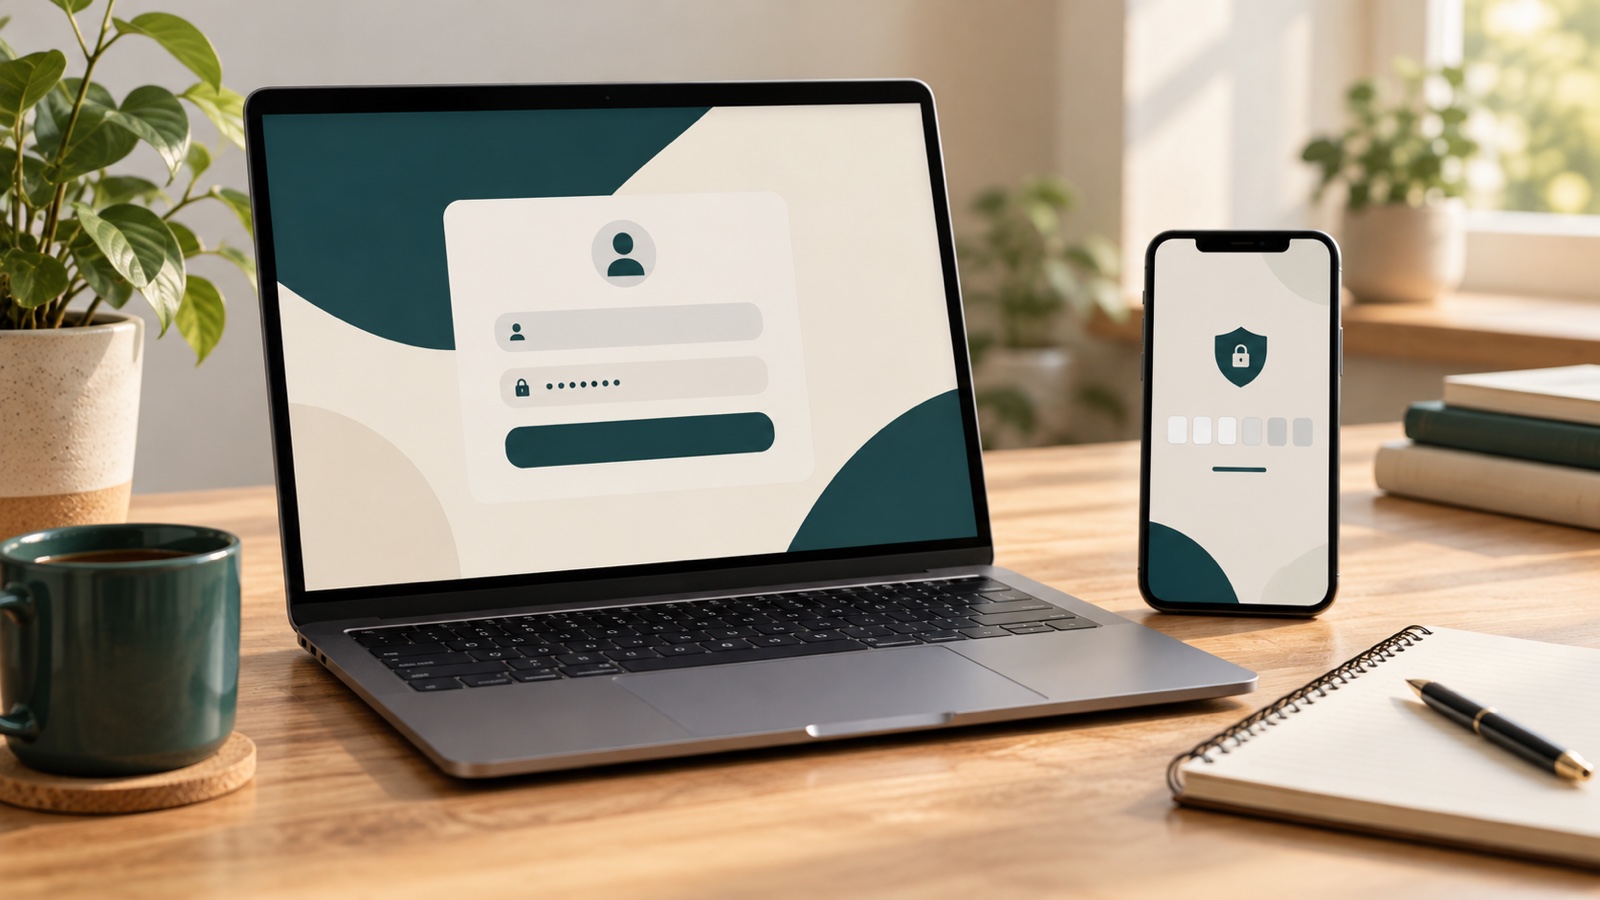
Bir kullanıcı giriş ekranına ulaşıyor, ancak parola yöneticisinin alanları doldurması engelleniyor; kopyala-yapıştır kapalı olduğu için uzun parolayı elle yazması isteniyor. Sonraki adımda doğrulama kodunu her kutuya tek tek aktarması gerekebilir. Güvenlik amacıyla eklenen adımlar, erişilebilir ve tamamlanabilir bir yol bırakmıyorsa hesabı korurken meşru kullanıcıyı da dışarıda bırakabilir. Bu rehber, mevcut kullanıcıların web hesabına giriş ve hesap kurtarma akışını görevler üzerinden incelemek için bir kontrol planı sunar.
Konu yeni hesap açma, misafir siparişini hesaba bağlama veya erişim rolleri belirleme değildir. Odak; giriş alanlarının parola yöneticileriyle çalışması, yapıştırmaya izin vermesi, doğrulama adımlarının elle aktarma yükü oluşturmaması ve hata ya da kurtarma durumunda anlaşılır bir devam yolu bulunmasıdır. Genel erişilebilirlik kontrolleri için web erişilebilirliği rehberini, alan adlarını ve doğrulamayı incelemek için form tasarımı rehberini ayrıca değerlendirebilirsiniz.
İncelemeyi gerçek giriş görevlerine göre sınırlayın
“Giriş ekranı çalışıyor” tek başına kabul ölçütü değildir. Kullanıcı adı veya e-posta alanı, parola, ek doğrulama, hata mesajı, parola yenileme ve oturuma geri dönme farklı adımlardır. Önce hangi akışın incelendiğini yazın: mevcut hesabı olan kişinin ilk girişi, kayıtlı cihazdan sonraki giriş, ek doğrulama, başarısız deneme veya erişim kurtarma. Bir yolun başarılı olması diğerinin de kullanılabilir olduğunu göstermez.
Görevleri test hesabıyla yürütün; gerçek müşteri parolası, doğrulama kodu veya kişisel veri kullanmayın. Denemeyi yapan kişi hangi cihazı ve giriş yöntemini kullandığını kaydeder, fakat gizli bilgiyi rapora yazmaz. Beklenen sonuç da önceden belirtilir: alan tanınmalı, parola yöneticisiyle doldurulabilmeli, yapıştırma çalışmalı ve adım tamamlanmadığında açıklama güvenli biçimde gösterilmelidir.
W3C ölçütünün neyi kapsadığını doğru anlayın
W3C’nin Web İçeriği Erişilebilirlik Rehberi 2.2 (WCAG 2.2) içindeki 3.3.8 ölçütü, düzey AA’dadır ve mevcut bir hesaba kimlik doğrulama sürecini ele alır. Hatırlama veya bulmaca gibi bilişsel test gerektiren adım; alternatif yöntem, yardımcı mekanizma, nesne tanıma ya da kullanıcının sağladığı metin dışı içeriği tanıma yolu yoksa sorun yaratabilir. Bu, her giriş ekranının aynı tasarıma sahip olması gerektiği anlamına gelmez; ölçüt belirli bir kullanıcı görevindeki engeli ve sunulan alternatifi değerlendirir.
W3C’nin açıklama belgesi, parola yöneticilerinin parola girişi yapabilmesini ve kopyala-yapıştırın kullanılmasını yardımcı mekanizma örnekleri arasında sayar. Bu kaynak teknik kabul kontrolünü destekler; burada bir sitenin WCAG’ye uyduğunu, sertifikalandığını veya hukuki yükümlülüklerini yerine getirdiğini söylemiyoruz. Kendi kapsamınızı ve sınırlarınızı ayrıca kaydedin.
Parola yöneticisi ve otomatik doldurma yolunu sınayın
Giriş formundaki alanlar anlaşılır adlara sahip olmalı ve kullanıcı adı ile parola alanları görsel olarak ayırt edilebilmelidir. Testte kayıtlı bilgiyi uygun tarayıcı veya parola yöneticisiyle doldurmayı deneyin. Alanlar tanınmıyorsa yalnızca yöneticinin çalışmadığı sonucuna atlamayın; yanlış alan türü, özel bir bileşen, ek JavaScript davranışı veya test ortamı gibi olasılıkları geliştiriciyle araştırın.
Formun alanlarını otomatik doldurmayı engelleyen veya kullanıcıyı bilgiyi yeniden yazmaya zorlayan özel bir kural var mı? Varsa nedenini, riskini ve daha erişilebilir seçeneği inceleyin. Bu kontrol, test şifresini uygulamada saklamak ya da bir ekip üyesinin parola kasasına erişmek değildir. Her katılımcı kendi test hesabını ve izinli aracını kullanır; raporda yalnız alanın doldurulup doldurulmadığı ve görülen davranış bulunur.
Kopyalama ve yapıştırmayı girişin parçası sayın
Güvenli ve benzersiz parola kullanımı için insanlar parola yöneticisine başvurabilir. Parolanın yapıştırılmasını engellemek, uzun bir bilgiyi elle aktarma gereği doğurur. Aynı sorun ek doğrulama kodunda da görülebilir. W3C açıklamasında kodun yapıştırılabilmesi ve tarayıcı ya da parola yöneticisinin alanı doldurabilmesi örneklenir. Bu nedenle yalnızca “parola alanına yazı yazılabiliyor” kontrolü yeterli değildir.
Test sırasında parola alanına, kullanıcı adı alanına ve bir defalık doğrulama koduna kopyala-yapıştırı ayrı ayrı deneyin. Kod tek kutuda da birden fazla ilişkili alanda da sunulabilir; her uygulama gerçek desteklenen yöntemleriyle kontrol edilmelidir. Kodun tamamını tek alana yapıştırmak veya otomatik doldurmak mümkün mü? Hata veriyorsa kullanıcıya kodu elle aktarmak dışında geçerli bir yöntem sunuluyor mu? Sonuçları cihaz, tarayıcı ve test adımıyla kaydedin; evrensel tarayıcı davranışı varsaymayın.
Ek doğrulama adımlarında alternatif yolu koruyun
Birden fazla adım içeren girişte yalnız ilk ekranı değil, doğrulama yolunun tamamını inceleyin. W3C açıklaması, çok adımlı kimlik doğrulamada bilişsel işlev testine dayanmayan bir yolun bulunması gerektiğini vurgular. Kodu başka cihazdan alıp ekrana aktarmak zorunluysa kullanıcının bunu elle yeniden yazmadan tamamlayabildiğini ve hata anında ne yapacağını anlayabildiğini sınayın.
Bu yaklaşım güvenlik doğrulamasını kaldırmayı veya ikinci adımı herkese kapatmayı önermez. Amaç, aynı güvenlik amacına ulaşırken kullanıcıya tamamlanabilir bir seçenek bırakmaktır. Bir bulmaca, ezber veya tekrar yazma adımı kullanılıyorsa kriterde sayılan alternatif veya mekanizmaların bulunup bulunmadığı teknik incelemeyle doğrulanmalıdır. Uygulamanın güvenlik tasarımı konusunda karar yetkilisi ürün ve güvenlik sorumlularıdır; tasarım ekibi tek başına koruma seviyesini düşürmemelidir.
Başarısız girişte ve kurtarmada bilgi kaybını önleyin
Yanlış parola, süresi geçmiş kod veya geçici bağlantı hatası kullanıcıya anlaşılır biçimde anlatılmalıdır. Mesaj, hangi adımın başarısız olduğunu ve güvenli biçimde nasıl yeniden deneneceğini göstermelidir; gizli bilgiyi açığa çıkaran ayrıntılar vermemelidir. Kodu yeniden isteme veya parola yenileme yoluna geçildiğinde kullanıcı nerede olduğunu ve sonraki adımın ne olduğunu anlamalıdır.
W3C’nin açıklaması, erişimi kurtarma veya değiştirme sürecinin de kimlik doğrulama akışının önemli parçası olduğunu söyler. Bu nedenle yalnız normal girişi test edip parola sıfırlama ve doğrulamayı dışarıda bırakmayın. Hesabın sahibi olduğu nasıl teyit ediliyor, kullanıcı nereye yönlendiriliyor, başarısızlıkta hangi destek yolu sunuluyor? Kurtarma akışını güvenlik politikasını bilen sorumlu ile birlikte sınayın. Form mesajları konusunda erişilebilir durum bildirimi rehberi de yardımcı olabilir.
Oturum süresi ve yeniden doğrulamayı görev içinde inceleyin
Uzun bir form veya içerik düzenleme sonrasında yeniden giriş istenirse kullanıcının çalışması kaybolmamalıdır. Görev başlatılır, süre veya yeniden doğrulama davranışı gözlenir ve geri dönüşte tamamlanmış alanların korunup korunmadığı kaydedilir. Parola ya da doğrulama kodu raporlanmaz. Bir oturumun ne kadar sürmesi gerektiği uygulamanın güvenlik gereksinimlerine bağlıdır; tek bir süreyi her site için doğru kabul etmeyin.
Oturum yenilenince odak ve sayfa bağlamı da kontrol edilir. Kullanıcı sessizce ana sayfaya gönderilirse hangi adımın kaldığını anlamayabilir. Yeniden giriş gerektiğinde açık ve güvenli bir mesaj ile devam yolu gösterin. Testler bu davranışın masaüstü, küçük ekran ve klavye kullanımında anlaşılır kaldığını ortaya koymalıdır. form otomatik başvuru kontrolleri rehberi ise CAPTCHA ve istenmeyen gönderi önlemlerini ayrı kapsamda ele alır.
Küçük bir kabul matrisiyle bulguları tekrarlanabilir yapın
Bir tabloya görev, test ortamı, kullanılan yöntem, beklenen sonuç, gözlenen sonuç ve sorumlu alanlarını ekleyin. Örnek satırlar: parola yöneticisiyle doldurma; parola yapıştırma; ek kodu yapıştırma; hatalı kod sonrası tekrar; parola yenileme; oturum sonrasında devam. Her senaryoda kişisel veriler yerine test hesabı kullanın. Bulguyu “giriş kötü” diye değil, “test hesabında parola yapıştırma engellendi; kullanıcı elle yazmaya yönlendirildi” gibi gözlenebilir bir cümleyle kaydedin.
Bir ekranı farklı kişiler ve desteklenen cihazlarda denemek, tek bir başarılı sonucu genellemekten daha sağlıklıdır. Otomatik tarama yardımcı olabilir ama gerçek giriş görevinin tamamlanıp tamamlanmadığını tek başına kanıtlamaz. Hata yeniden üretilebiliyorsa adım, koşul ve ekran görüntüsünün gizli bilgi içermeyen sürümü kaydedilir. Düzeltme sonrası aynı senaryo tekrar yürütülür.
Tasarım, yazılım ve güvenlik sorumlularını birlikte çalıştırın
Giriş akışı tasarım kararları, alan bileşenleri, güvenlik kuralları ve hesap kurtarma sürecinin kesişimindedir. Tasarımcı hata mesajı ve devam yolunu düzenleyebilir; yazılım ekibi alan davranışını ve otomatik doldurma uyumunu inceler; güvenlik sorumlusu doğrulama yöntemini ve kabul edilebilir riski açıklar. İçerik ekibi, kullanıcıya gösterilen yönergenin gerçek uygulamayla tutarlı kalmasını sağlar.
İş planında test hesabını kimin açacağı, hangi senaryoların yapılacağı, hangi verinin saklanmayacağı ve bulgu sonrası kimin karar vereceği yazılı olsun. Web tasarım ve yazılım hizmeti değerlendirilirken gerçek kullanıcı görevlerini, giriş ve kurtarma yollarını ve kabul kaydını birlikte konuşun. Amaç tek bir görünüm üretmek değil, korumayı zayıflatmadan kullanıcıların oturum açmasını ve erişimini geri kazanmasını mümkün kılmaktır.
Sık Sorulan Sorular
Parola alanında yapıştırmaya izin vermek güvenliği düşürür mü?
Yapıştırmayı tek başına güvenlik açığı saymak doğru değildir; W3C, kopyala-yapıştırı kimlik doğrulamadaki bilişsel yükü azaltan mekanizma örnekleri arasında gösterir. Uygulamanın güvenlik gereksinimleri ayrıca değerlendirilmelidir. Testte parolanın yapıştırılıp yapıştırılamadığını ve parola yöneticisinin alanı doldurup doldurmadığını kaydedin; bu kontrol hesapta parola saklamak veya başka biriyle paylaşmak değildir.
Parola yöneticisi alanı dolduramıyorsa sorun kesin sitede midir?
Tek başarısız deneme kök nedeni göstermez. Alanın türü ve etiketi, özel arayüz bileşeni, tarayıcı, parola yöneticisi ve test hesabı gibi koşulları karşılaştırın. Farklı bir desteklenen tarayıcıyla tekrar deneyin ve geliştiriciye hangi alanın tanınmadığını bildirin. Test sonunda gizli parolayı değil, alanın otomatik doldurulup doldurulmadığını raporlayın.
Çok adımlı girişte doğrulama kodunu elle yazmak şart mı?
Kullanıcıya kodu elle aktarmak zorunlu kılınmamalıdır; W3C açıklaması kod yapıştırma ve otomatik doldurma olanağını örnekler. Kullanılan akışta kodun yapıştırılmasını deneyin, alanlar ayrıysa bütün kodun doğru işlenip işlenmediğini kontrol edin. Başka yöntem sunuluyorsa onun da tamamlanabilir olduğunu doğrulayın; güvenlik ekibinin incelemesi olmadan doğrulamayı kaldırmayın.
CAPTCHA kullanmak WCAG ölçütünü her durumda karşılar mı?
Hayır. CAPTCHA, insanla otomatik yazılımı ayırmayı amaçlayan bir sınamadır. W3C, bilişsel test gerektiren adımlar için ölçütte açıklanan istisna veya mekanizma koşullarını tanımlar; ayrıca CAPTCHA türleri bazı kullanıcılar için yeni engeller çıkarabilir. Bir bulmacayı tek yol olarak sunmayın. Kullanıcı görevini, mevcut alternatifleri ve desteklenen teknolojilerdeki gerçek davranışı birlikte inceleyin; bu rehber uygunluk belgesi veya sertifika vermez.
Parola sıfırlama da giriş erişilebilirliği incelemesine dahil edilmeli mi?
Evet, erişimini kaybeden kullanıcı için kurtarma yolu giriş deneyiminin devamıdır. W3C açıklama belgesi de kurtarma veya değiştirme sürecinin önemli olduğunu belirtir. Test hesabında sıfırlama adımını başlatın; kimlik teyidi, mesajın anlaşılması ve başarısızlık durumundaki destek yolunu kaydedin. Gerçek kullanıcının bağlantı veya kodunu test kayıtlarında tutmayın.
Alanı otomatik doldurmayı engelleyen bir kural varsa ne yapmalıyız?
Önce kuralın hangi riski önlemek için eklendiğini ve gerçekten gerekli olup olmadığını ürün ve güvenlik sorumlusuyla doğrulayın. Sonra parola yöneticisi ve tarayıcı otomatik doldurmasıyla test yapıp gözlenen davranışı belgeleyin. Kuralı doğrudan kaldırmak yerine alternatif güvenlik yolunu değerlendirin. Kullanıcıyı uzun veya karmaşık parolayı elle yazmaya zorlamanın etkisini kabul kriterine ekleyin.
İki adımlı doğrulamada erişilebilir bir alternatif ne olabilir?
Yanıt kullanılan güvenlik sistemine ve hesap riskine bağlıdır. W3C ölçütü, bilişsel işlev testine dayalı bir adım varsa kriterde belirtilen alternatiflerden veya yardımcı mekanizmalardan birinin sunulmasını ister; her site için tek bir yöntem önermiyor. Ürün ve güvenlik sorumluları seçenekleri belirlemeli, tasarım ekibi de her seçeneğin kullanıcı tarafından tamamlanabildiğini test etmelidir.
Bu kontrolün tamamlandığını nasıl kayıt altına alırız?
İncelenen görevleri, cihaz ve yöntemleri, beklenen sonucu, gözlemi, sınırlamaları ve düzeltme sonrası tekrar testini yazın. Parola, tek kullanımlık kod, kurtarma bağlantısı veya gerçek kullanıcı bilgisi eklemeyin. Birkaç test senaryosunun başarılı olması tüm erişilebilirlik ölçütlerine uyulduğunu kanıtlamaz; raporda yalnızca gerçekten incelenen akışın kapsamını belirtin.